

Dopo la Francia, attacchi e anomalie informatiche colpiscono i sistemi di refrigerazione dei supermercati in diversi Paesi Ue. Diverse violazioni segnalate anche in Italia
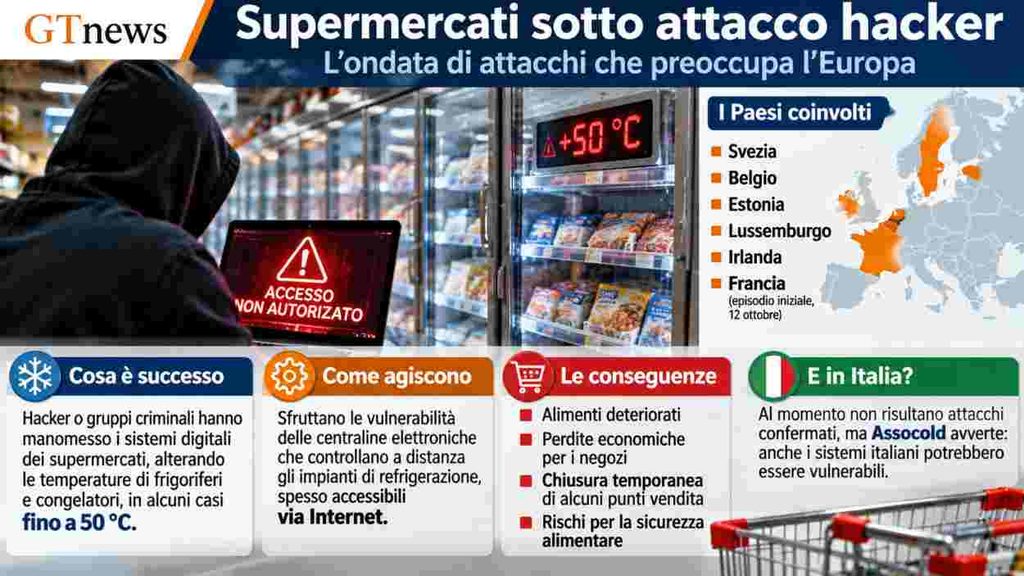
LA NOTIZIA IN BREVE – La sicurezza informatica entra nella grande distribuzione alimentare e solleva interrogativi che vanno ben oltre la protezione dei dati. In diversi Paesi europei, un’ondata di attacchi e anomalie ai sistemi di refrigerazione ha provocato la perdita di prodotti freschi e surgelati, costringendo alcuni supermercati a chiudere temporaneamente. Le intrusioni avrebbero sfruttato le vulnerabilità delle centraline elettroniche utilizzate per controllare a distanza frigoriferi e congelatori, alterandone i parametri di funzionamento. Resta da accertare se gli episodi siano riconducibili a un’unica organizzazione criminale. In Italia sono state segnalate diverse violazioni, ma la lista potrebbe allungarsi nelle prossime ore. Assocold, l’associazione nazionale dei produttori di tecnologie per la refrigerazione commerciale, ha già richiamato l’attenzione sui rischi degli impianti connessi a Internet. La minaccia potrebbe riguardare anche magazzini alimentari, centri logistici e stabilimenti di trasformazione, dove un’interruzione prolungata della catena del freddo avrebbe conseguenze economiche e sanitarie potenzialmente rilevanti.

Se vuoi andare oltre alla sintesi della nostra notizia leggi qui di seguito l’approfondimento
L’APPROFONDIMENTO – Gli attacchi informatici che nelle scorse settimane avevano messo in difficoltà numerosi supermercati francesi sembrano essersi estesi ad altri Paesi europei. Nel mirino degli hacker sono finiti ancora una volta i sistemi di refrigerazione, con temperature impostate fino a 50 gradi e conseguenze pesanti per la conservazione degli alimenti. Alcuni punti vendita sono stati persino costretti a sospendere temporaneamente le attività. Il nuovo attacco è stato sferrato nella notte tra il 1° e il 2 novembre, stavolta contro la Svezia, Belgio, Estonia, Irlanda e Lussemburgo, alimentando il sospetto che gli aggressori abbiano individuato vulnerabilità comuni nei sistemi elettronici utilizzati dalla grande distribuzione.
Questa volta l’obiettivo non sembra essere il furto di informazioni personali o bancarie, come accade in molti attacchi informatici, ma il funzionamento stesso delle apparecchiature che garantiscono la conservazione degli alimenti. Un’intrusione digitale può così trasformarsi in un danno economico e in un problema di sicurezza alimentare.
Dalla Svezia all’Estonia, supermercati costretti a intervenire
Tra i Paesi maggiormente interessati figura la Svezia, dove alcuni negozi delle catene ICA e Coop hanno dovuto affrontare gravi malfunzionamenti degli impianti frigoriferi durante la notte. In diversi casi il personale ha scoperto il problema soltanto al mattino, quando è stato necessario svuotare i congelatori. Situazioni simili sono state segnalate in Belgio, con il coinvolgimento di punti vendita Carrefour, Delhaize e Spar, mentre in Irlanda la catena SuperValu ha dovuto intervenire su alcuni supermercati interessati dalle anomalie.
Significativo quanto accaduto in Estonia, dove un aggressore sarebbe riuscito ad accedere al sistema elettronico che controllava un impianto frigorifero, modificandone la temperatura impostata fino a 50 gradi. In quel caso però l’intervento dei tecnici avrebbe impedito danni rilevanti agli alimenti. Ora resta da chiarire se tutti gli episodi siano riconducibili agli stessi responsabili. La concentrazione degli incidenti in poche ore e le somiglianze nelle modalità operative suggeriscono un possibile collegamento, ma per ora non risultano rivendicazioni capaci di chiarire la matrice complessiva degli attacchi.
Così gli hacker manomettono i sistemi frigoriferi
La vulnerabilità nasce dalla crescente digitalizzazione degli impianti utilizzati nei supermercati, nei quali le temperature vengono regolate da centraline elettroniche che consentono ai tecnici di controllare il funzionamento delle apparecchiature, individuare eventuali guasti e intervenire anche a distanza. Questa possibilità semplifica la manutenzione e riduce i tempi di intervento, ma può diventare anche una criticità.
Già nell’agosto scorso i ricercatori della società di cybersicurezza Claroty avevano documentato delle vulnerabilità nei controller frigoriferi Danfoss, utilizzati nel settore della refrigerazione commerciale. Il produttore aveva predisposto aggiornamenti correttivi, ma la ricerca aveva evidenziato un problema più generale: anche un dispositivo apparentemente secondario, se collegato alla rete e configurato in modo insicuro, può diventare la porta d’ingresso per un attacco capace di provocare conseguenze materiali. Non è stato comunque dimostrato che gli incidenti di questi giorni siano stati provocati proprio attraverso le vulnerabilità individuate da Claroty.
Italia, diverse violazioni: rischio resta alto
Per il momento le segnalazioni di violazioni ai sistemi italiani sono poche ma sarà necessario attendere per comprendere meglio la situzione. Il 20 ottobre Assocold, l’associazione italiana della refrigerazione commerciale federata ad ANIMA Confindustria, aveva comunque richiamato l’attenzione sulla sicurezza degli impianti collegati a Internet, sottolineando la necessità di proteggere i sistemi di controllo da accessi non autorizzati. Il presidente dell’associazione, Francesco Mastrapasqua, aveva evidenziato l’importanza della protezione informatica.
L’avvertimento ribadisce l’importanza, anche per l’Italia, di correre ai ripari. Dispositivi datati o sistemi non aggiornati possono diventare delle porte d’accesso per i malintenzionati. E il problema non riguarda la sola filiera dei supermercati. Celle frigorifere, magazzini alimentari, centri logistici, stabilimenti caseari e aziende della lavorazione delle carni utilizzano tecnologie di controllo che, quando risultano raggiungibili attraverso reti informatiche, possono presentare rischi simili.
Un attacco contro un grande deposito refrigerato, soprattutto se individuato in ritardo, potrebbe compromettere quantità considerevoli di alimenti e provocare ripercussioni sulle forniture.
Alimenti deteriorati e sicurezza dei consumatori
Le conseguenze di un’interruzione della refrigerazione dipendono dal tempo trascorso e dalle temperature effettivamente raggiunte dai prodotti. Se la catena del freddo viene compromessa, gli alimenti più deperibili possono diventare inadatti al consumo. Il rischio è altissimo per carne, pesce, latticini e prodotti pronti. Quando non è possibile dimostrare che gli alimenti siano rimasti entro condizioni sicure, l’unica scelta corretta è quella di impedirne la vendita.
Una minaccia che impone nuove verifiche
Le indagini dovranno stabilire se gli episodi registrati nei diversi Paesi siano opera di un unico gruppo o il risultato di intrusioni indipendenti che sfruttano le medesime debolezze tecnologiche.
Link e fonti
Testimonianze originali, documenti tecnici, comunicati ufficiali e normativa europea per verificare gli attacchi ai sistemi frigoriferi dei supermercati e i possibili rischi per l’Italia.
-
Comunicato ufficiale
Assocold: vicinanza ai negozi francesi colpiti dagli hacker. Ora maggiore attenzione alla sicurezza informatica
Il comunicato dell’associazione italiana della refrigerazione commerciale richiama l’attenzione sui rischi informatici degli impianti connessi a Internet, dopo gli attacchi ai supermercati francesi. È la fonte primaria per documentare l’allarme del settore industriale italiano, senza confonderlo con la conferma di attacchi avvenuti in Italia.
Leggi il comunicato ufficiale -
Inchiesta e testimonianze originali
Hackers raised freezer temperature at Selver supermarket to +50°C
La ricostruzione dell’attacco a un supermercato Selver contiene le dichiarazioni dirette della catena commerciale e di Jann Mutso, dirigente di Kitman Coldtech. Documenta la modifica del parametro a 50 °C e chiarisce che la temperatura effettiva dei congelatori è aumentata soltanto di pochi gradi, senza danni agli alimenti.
Leggi le testimonianze originali -
Intervista originale
Coop-frysar i Gävleborg utslagna i misstänkt hackerattack
Il servizio raccoglie le dichiarazioni dei portavoce di Coop e ICA sui malfunzionamenti che hanno interessato diversi negozi svedesi. Permette di verificare l’estensione iniziale dei disservizi e distingue i guasti accertati dall’origine informatica, ancora non confermata in tutti i casi al momento della pubblicazione.
Leggi il servizio originale -
Ricerca tecnica originale
Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration Controllers
Ricerca originale sulle vulnerabilità dei controller Danfoss AK-SM 800A, utilizzati nella refrigerazione commerciale. Descrive falle nei sistemi di autenticazione e gestione, le conseguenze tecniche dei possibili attacchi e il rilascio di aggiornamenti correttivi. Lo studio non dimostra che tali vulnerabilità siano state utilizzate negli incidenti europei di ottobre e novembre.
Consulta la ricerca tecnica -
Regolamento UE
Regolamento (CE) n. 852/2004 sull’igiene dei prodotti alimentari
Il regolamento europeo stabilisce gli obblighi igienici degli operatori del settore alimentare, compresi quelli relativi al mantenimento della catena del freddo. Consente di comprendere perché l’interruzione della refrigerazione richieda una valutazione della sicurezza dei prodotti e perché il ritorno alla temperatura corretta non basti, da solo, a garantirne l’idoneità.
Consulta il regolamento europeo
Note per i lettori
L’immagine usata per questo articolo è stata creata grazie all’utilizzo di un sistema di Intelligenza Artificiale


