

Dai moduli fasulli alle richieste sulle criptovalute, i messaggi puntano a dati bancari e credenziali. La difesa passa da controlli rapidi, accesso diretto al portale ufficiale e procedure interne più chiare per famiglie e imprese
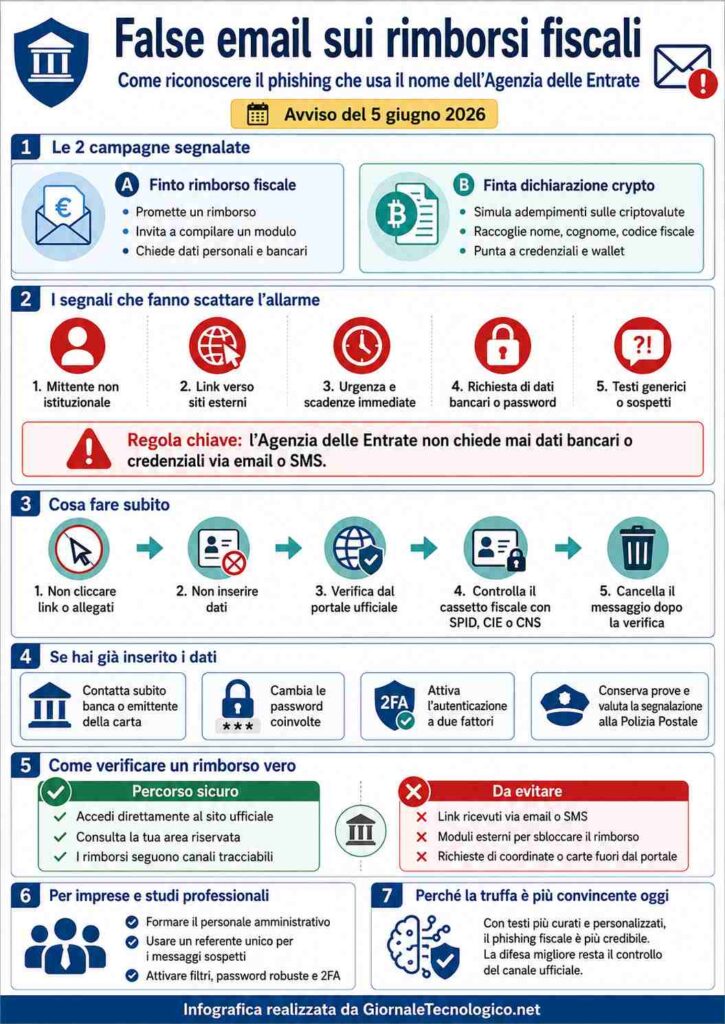
L’Agenzia delle Entrate segnala nuove campagne di phishing che sfruttano logo e grafica istituzionale per sottrarre dati personali, bancari e credenziali. I messaggi promettono falsi rimborsi fiscali oppure simulano comunicazioni sulla dichiarazione delle criptovalute, spingendo i contribuenti a compilare moduli su siti civetta. La truffa funziona perché arriva in un periodo in cui molti cittadini attendono davvero rimborsi o controllano la precompilata. Per difendersi occorre verificare mittente, dominio dei link e tipo di richiesta, ricordando che l’Agenzia non chiede dati bancari, carte o password via email o SMS. I rimborsi reali si controllano entrando direttamente nell’area riservata con SPID, CIE o CNS. Chi ha già inserito dati deve contattare banca o gestore della carta, cambiare le password, attivare il doppio fattore e conservare le prove per una possibile segnalazione alla Polizia Postale.

Se vuoi andare oltre alla sintesi della nostra notizia leggi qui di seguito l’approfondimento:
L’Agenzia delle Entrate ha segnalato una nuova doppia campagna di phishing che sfrutta il suo nome e la sua grafica per sottrarre dati ai contribuenti. Il momento scelto dai truffatori è particolarmente sensibile, perché coincide con la stagione della dichiarazione dei redditi e con l’attesa dei possibili rimborsi fiscali. La prima campagna promette un presunto rimborso e spinge l’utente a compilare un modulo con dati personali e bancari. La seconda simula una comunicazione sulla dichiarazione delle criptovalute e raccoglie nome, cognome, codice fiscale, email e numero di telefono, con l’obiettivo di arrivare a informazioni più preziose, carte di pagamento, credenziali e accessi digitali.
Perché le false email sui rimborsi fiscali funzionano così bene?
Le truffe fiscali hanno successo perché imitano comunicazioni che i cittadini considerano plausibili. Una email che promette un rimborso arriva spesso in un periodo in cui molti contribuenti hanno davvero presentato il modello 730 o stanno controllando la dichiarazione precompilata. Il messaggio sfrutta un’attesa reale, aggiunge un elemento di urgenza e invita a compiere un’azione immediata, di solito aprire un collegamento o compilare un modulo.
La forza della truffa sta proprio nella somiglianza con una procedura amministrativa autentica. Il logo dell’Agenzia, il linguaggio formale, il riferimento a rimborsi, dichiarazioni o adempimenti fiscali rendono il messaggio credibile a una prima lettura. Le versioni più recenti risultano spesso più curate rispetto al passato, perché possono essere scritte con strumenti automatici e presentare meno errori grammaticali. Per questo il vecchio criterio del “testo scritto male” basta sempre meno. La verifica deve spostarsi su mittente, dominio, link, richiesta di dati e canale usato.
Altre notizie selezionate per te:
Spear phishing e IA: guida completa per evitare la trappola perfetta
Nuova minaccia phishing, attenti alle false email dell’Agenzia delle Entrate e dell’AgID
Quali campagne sono state segnalate?
L’avviso dell’Agenzia riguarda due filoni paralleli. Nel primo caso il contribuente riceve una comunicazione che annuncia l’elaborazione di un rimborso fiscale. Il messaggio porta verso una pagina esterna che riproduce elementi grafici dell’Agenzia e presenta un modulo per la richiesta del rimborso. Qui la vittima viene invitata a inserire informazioni personali e bancarie, aprendo la strada a frodi o usi illeciti dei dati.
Il secondo filone usa il tema delle criptovalute. La falsa comunicazione chiede la compilazione di una presunta dichiarazione fiscale relativa ad attività crypto. Anche in questo caso il modulo serve a raccogliere dati identificativi e recapiti. Il rischio, in una fase successiva, è che quei dati vengano usati per nuovi contatti, tentativi di furto delle credenziali dei wallet, accessi abusivi o ulteriori truffe costruite su informazioni già acquisite.
Come si riconosce una falsa comunicazione dell’Agenzia delle Entrate?
Il primo controllo riguarda il mittente. Le email fraudolente arrivano spesso da indirizzi che imitano quelli istituzionali, ma usano domini alterati, estensioni insolite o nomi costruiti per sembrare ufficiali. Il nome visualizzato può apparire credibile, mentre l’indirizzo reale rivela l’anomalia. Per questo va controllata la casella completa del mittente, soprattutto da computer, dove è più facile visualizzare l’indirizzo effettivo.
Il secondo controllo riguarda il link. Prima di cliccare, basta passare il mouse sopra il collegamento e verificare l’indirizzo di destinazione. Un sito realmente riconducibile all’Agenzia deve portare al dominio istituzionale. Un dominio diverso, abbreviato, confuso, scritto con caratteri alterati o ospitato su servizi esterni è un segnale di rischio.
Il terzo controllo riguarda la richiesta contenuta nel messaggio. Una comunicazione che chiede dati della carta, codici di sicurezza, password, credenziali SPID, coordinate bancarie o accessi a wallet va considerata sospetta. L’Agenzia delle Entrate disconosce questo tipo di comunicazioni e invita a verificare i casi dubbi nella pagina ufficiale “Focus sul phishing” o tramite gli uffici territoriali.
Qual è la regola più utile per evitare la truffa?
Un rimborso fiscale reale si verifica entrando direttamente nel portale dell’Agenzia delle Entrate, senza usare collegamenti ricevuti via email o SMS. Il contribuente deve aprire il sito digitando l’indirizzo nel browser o usando l’app ufficiale, accedere con SPID, CIE o CNS e controllare la propria posizione nell’area riservata.
Questo passaggio cambia completamente il livello di sicurezza. Il messaggio ricevuto viene trattato come una semplice segnalazione da verificare, mentre l’azione decisiva avviene dentro il canale ufficiale. In questo modo il contribuente evita il sito civetta e controlla soltanto dati presenti nei sistemi dell’Amministrazione finanziaria.
Come si verifica un rimborso fiscale vero?
I rimborsi autentici seguono percorsi tracciabili. Quando il contribuente presenta il 730 con sostituto d’imposta, il credito viene normalmente riconosciuto in busta paga o nel cedolino della pensione secondo le tempistiche previste. Nei casi in cui il rimborso viene erogato direttamente dall’Agenzia, l’accredito può avvenire sul conto corrente comunicato dal contribuente attraverso i canali ufficiali. L’Agenzia indica il servizio web per comunicare i dati necessari all’accredito dei rimborsi e spiega che, dopo il riconoscimento del rimborso, il pagamento avviene prioritariamente tramite bonifico su conto corrente.
Il punto decisivo è il canale. L’IBAN e gli altri dati utili all’accredito devono essere gestiti nell’area riservata, tramite i servizi indicati dall’Agenzia o presso gli uffici competenti. Una email che promette di sbloccare il rimborso attraverso un modulo esterno rovescia la procedura corretta e crea il rischio.
Cosa deve fare chi riceve una email sospetta?
La risposta più sicura è evitare ogni interazione. Il messaggio va letto come un possibile tentativo di furto di dati, anche quando contiene logo, intestazione e riferimenti fiscali credibili. Il contribuente deve chiudere la comunicazione, evitare link e allegati, aprire autonomamente il portale dell’Agenzia e controllare da lì la propria posizione.
I passaggi utili:
- controllare l’indirizzo completo del mittente;
- verificare il dominio del link senza aprirlo;
- evitare l’inserimento di dati personali, bancari o credenziali;
- cercare l’avviso nella sezione Focus sul phishing del sito dell’Agenzia;
- contattare l’ufficio territoriale o il proprio intermediario fiscale in caso di dubbio;
- cancellare il messaggio dopo la verifica, soprattutto se l’Agenzia lo ha già segnalato come fraudolento.
Questa procedura trasforma la prudenza in un’abitudine concreta. Il contribuente guadagna qualche minuto di controllo e riduce il rischio di consegnare dati a una pagina costruita per sembrare istituzionale.
Cosa fare se i dati sono già stati inseriti?
Chi ha già compilato un modulo sospetto deve agire rapidamente. La prima mossa è contattare la banca o l’emittente della carta se sono stati comunicati dati di pagamento. In parallelo conviene cambiare le password eventualmente inserite o collegate all’account compromesso, attivare l’autenticazione a due fattori dove disponibile e controllare movimenti bancari, email di recupero password e notifiche di accesso.
Quando sono stati forniti documenti, codici fiscali, recapiti o credenziali, è utile conservare le prove del messaggio ricevuto, fare screenshot della pagina, annotare l’indirizzo web e valutare una segnalazione alla Polizia Postale. Il portale del Commissariato di pubblica sicurezza online consente di entrare in contatto con la Polizia Postale per reati informatici, segnalazioni e denunce.
Perché imprese e studi professionali rischiano di più?
Le caselle email di aziende, commercialisti, Caf e studi professionali ricevono ogni giorno comunicazioni fiscali autentiche. In questo flusso ordinario una falsa email può confondersi più facilmente con messaggi reali, soprattutto quando arriva durante scadenze, invii massivi, dichiarazioni e controlli documentali.
Per ridurre il rischio serve una procedura interna chiara. Le comunicazioni sospette dovrebbero essere inoltrate a un referente unico, senza essere gestite in modo improvvisato da chi le riceve per primo. Il personale amministrativo deve sapere che i link contenuti nei messaggi fiscali vanno controllati prima dell’apertura e che l’accesso ai servizi dell’Agenzia deve avvenire sempre dal portale ufficiale.
Anche la sicurezza tecnica conta. Autenticazione a due fattori sulle caselle di posta, password robuste, aggiornamento dei dispositivi, filtri antispam e formazione periodica riducono la probabilità che un singolo clic produca danni più estesi. La vera protezione nasce dall’unione tra strumenti digitali e comportamenti ripetibili.
Come cambia la truffa con l’intelligenza artificiale?
Il phishing fiscale sta diventando più difficile da riconoscere perché i messaggi possono essere scritti meglio, tradotti con maggiore precisione e personalizzati in base al periodo dell’anno. La campagna sui rimborsi è efficace durante la stagione dichiarativa. Quella sulle criptovalute intercetta un tema complesso, percepito come tecnico e quindi capace di mettere in difficoltà molti contribuenti.
La difesa deve quindi spostarsi dalla forma al metodo. Un testo corretto, un logo credibile e un tono istituzionale rendono la truffa più convincente, ma l’elemento decisivo resta il percorso richiesto al contribuente. Quando un messaggio invita a inserire dati in un sito raggiunto da un link ricevuto via email o SMS, la verifica deve uscire da quel messaggio e rientrare nei canali ufficiali dell’Agenzia delle Entrate.
Link utili:
L’Agenzia – Avviso del 5 giugno 2026 – Agenzia delle Entrate
L’Agenzia – Rimborsi fiscali – Agenzia delle Entrate


