

I timori di uno shutdown mondiale dilagano sui social. Tra attacchi hacker, guasti informatici e sospetti sull’intelligenza artificiale, cresce la paura di perdere ogni collegamento con il resto del mondo
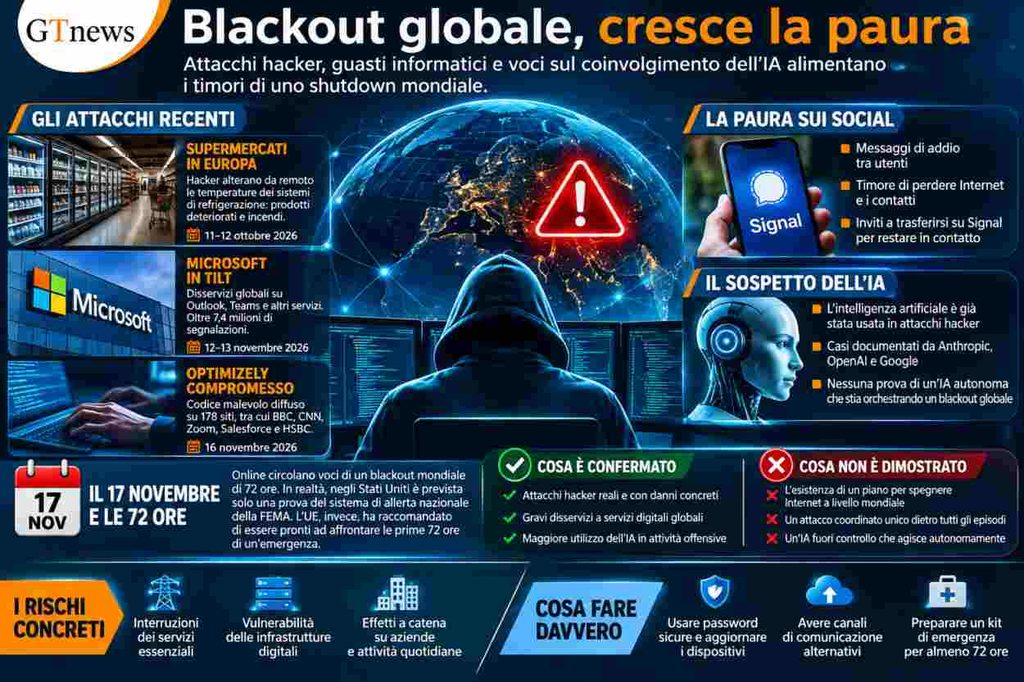
LA NOTIZIA IN BREVE – Gli attacchi hacker contro infrastrutture e grandi piattaforme tecnologiche stanno alimentando un’ondata di preoccupazione che sui social assume contorni sempre più allarmanti. Dai sistemi di refrigerazione dei supermercati europei ai disservizi di Microsoft, fino alla compromissione di componenti informatici utilizzati da centinaia di siti, gli episodi delle ultime settimane hanno riacceso il dibattito sulla vulnerabilità delle reti digitali. A diffondere ulteriore inquietudine contribuiscono le previsioni di un presunto blackout mondiale di 72 ore, associate a esercitazioni governative e piani di emergenza.
Sul Web si moltiplicano anche le ipotesi di un coinvolgimento dell’intelligenza artificiale, già impiegata in operazioni informatiche offensive documentate. Le indagini disponibili non dimostrano l’esistenza di un attacco coordinato né di uno shutdown globale imminente. La successione degli incidenti, tuttavia, evidenzia quanto il funzionamento di servizi essenziali dipenda da infrastrutture digitali interconnesse e potenzialmente vulnerabili.

Se vuoi andare oltre alla sintesi della nostra notizia leggi qui di seguito l’approfondimento
L’APPROFONDIMENTO – C’è chi saluta gli amici, chi teme di non poter più contattare i propri familiari e chi suggerisce di trasferire le conversazioni su Signal, nella speranza di ritrovarsi dopo un possibile blackout globale. Su Facebook la preoccupazione ha assunto contorni insoliti. Nei messaggi segnalati da alcuni utenti si parla di Internet destinato a spegnersi, di banche che potrebbero diventare irraggiungibili e di comunicazioni interrotte per giorni, forse settimane. Qualcuno, e ne abbiamo parlato in un approfondimento, come anche attraverso un reel, sospetta che i recenti attacchi informatici siano opera di un’intelligenza artificiale sfuggita al controllo umano.
Il particolare dei saluti preventivi racconta meglio di molte statistiche la paura che sta accompagnando la circolazione di queste notizie. Persone abituate a comunicare quotidianamente attraverso uno schermo immaginano di perdere, da un momento all’altro, qualsiasi possibilità di contatto. La scelta di Signal rivela però una contraddizione: l’applicazione protegge le conversazioni attraverso la crittografia, ma utilizza Internet per trasmettere messaggi e chiamate. Se mancassero tutte le connessioni disponibili, anche Signal smetterebbe di funzionare.
Non sappiamo quanti utenti condividano realmente questi timori, ma i messaggi descrivono una reazione che merita attenzione, soprattutto perché l’allarme si sta diffondendo mentre si moltiplicano le notizie su attacchi hacker e interruzioni dei servizi digitali.
Le preoccupazioni hanno trovato terreno fertile in una successione di incidenti autentici. Alcuni hanno provocato danni materiali, altri hanno paralizzato attività economiche e servizi utilizzati da milioni di persone. Il collegamento tra questi episodi e un presunto piano per spegnere Internet rimane invece privo di prove.
I supermercati sotto attacco e il blackout di Microsoft
Uno degli episodi più gravi si è verificato nella notte tra l’11 e il 12 ottobre in Francia, dove un attacco informatico ha colpito i sistemi di refrigerazione di centinaia di supermercati. Gli hacker sono riusciti a modificare da remoto le temperature di frigoriferi e congelatori, portandole in alcuni casi fino a 50 gradi. Il risultato è stato devastante: alimenti deteriorati, prodotti da eliminare e persino incendi. La procura di Parigi ha confermato l’apertura di indagini su un’offensiva che ha interessato diverse catene della grande distribuzione.
Il 2 novembre nuove segnalazioni sono arrivate da altri Paesi europei, con disservizi nei sistemi refrigeranti e la necessità di ritirare prodotti alimentari dalla vendita. È il genere di attacco che mostra quanto un’intrusione informatica possa incidere sulla vita quotidiana. Un criminale, agendo attraverso una connessione, può interferire con macchinari utilizzati per conservare il cibo, provocando danni che vanno ben oltre la perdita di dati.
Poi è arrivato il blackout di Microsoft. Il 12 novembre Outlook, Teams e diversi servizi della piattaforma Microsoft 365 hanno registrato gravi interruzioni, con conseguenze per aziende, istituzioni e organizzazioni distribuite in numerosi Paesi. Downdetector ha raccolto oltre 7,4 milioni di segnalazioni nel mondo, con picchi vicini alle 20.000 al minuto. Si tratta di segnalazioni di disservizio, non del conteggio di altrettanti utenti distinti, ma il dato restituisce le dimensioni dell’incidente.
Per diverse ore attività lavorative, scambi di documenti e comunicazioni aziendali sono diventati difficili o impossibili. Il problema ha interessato anche strumenti collegati ai servizi Microsoft utilizzati da società specializzate nell’intelligenza artificiale. L’azienda ha attribuito l’interruzione a problemi della propria infrastruttura, escludendo che le verifiche avessero individuato un attacco criminale.
A distanza di pochi giorni, il 16 novembre, è emersa un’altra compromissione informatica. Il ricercatore Scott Helme, di Report URI, ha individuato codice malevolo distribuito attraverso Optimizely, una piattaforma utilizzata per gestire funzionalità di numerosi siti Internet. L’attacco ha coinvolto componenti presenti sui portali di 178 organizzazioni, tra le quali BBC, CNN, Zoom, Salesforce e HSBC.
Gli aggressori hanno sfruttato un servizio condiviso per raggiungere siti appartenenti a realtà differenti, senza dover violare singolarmente le loro infrastrutture. Il codice era progettato per sottrarre informazioni e interferire con alcune operazioni degli utenti. L’effettiva estensione dei danni resta oggetto di accertamento, ma il caso ha riacceso l’attenzione su una vulnerabilità delle piattaforme digitali: la dipendenza da software e fornitori esterni.
Per chi segue queste vicende attraverso i social, la successione è impressionante. Supermercati compromessi, servizi Microsoft irraggiungibili, siti di grandi organizzazioni esposti a codice malevolo. Basta accostare le notizie per costruire il racconto di una minaccia in espansione. Stabilire che gli incidenti appartengano a un’unica operazione, però, richiederebbe prove tecniche che al momento non risultano disponibili.
Il 17 novembre, le 72 ore e le voci di uno shutdown mondiale
L’allarme ha assunto una dimensione internazionale intorno a una data, il 17 novembre 2026. Video diffusi su Facebook, TikTok e altre piattaforme hanno annunciato un possibile blackout mondiale, con interruzioni della corrente elettrica, delle comunicazioni e dei servizi bancari. Alcune versioni parlano di 72 ore senza collegamenti; altre spingono la previsione fino a tre mesi, attribuendo le informazioni a presunte fonti riservate.
La diffusione è stata sufficiente a richiamare l’attenzione di numerosi fact-checker, tra cui Sky TG24, Facta, EFE Verifica e PolitiFact. Le verifiche non hanno tuttavia individuato documenti ufficiali o dati tecnici capaci di sostenere la previsione. Una parte dei contenuti sfrutta inoltre video manipolati e dichiarazioni attribuite falsamente a figure istituzionali, aumentando così la confusione tra gli utenti.
A rendere più credibile il racconto è intervenuta una coincidenza. Proprio per il 17 novembre, la Federal Emergency Management Agency americana e la Federal Communications Commission hanno programmato una prova nazionale dell’Emergency Alert System, il sistema utilizzato negli Stati Uniti per diffondere comunicazioni urgenti alla popolazione. Il test, previsto alle 14:20 sulla costa orientale americana, corrispondenti alle 20:20 in Italia, consiste nella trasmissione temporanea di un messaggio di esercitazione attraverso radio e televisioni.
L’iniziativa è pubblica, annunciata da settimane e non prevede interruzioni dell’elettricità o della rete Internet. Nei contenuti allarmistici, tuttavia, la presenza di una data ufficiale viene utilizzata per rafforzare la previsione di un evento che le autorità non hanno annunciato.
Un meccanismo simile riguarda l’Unione europea. Il 3 novembre la Commissione ha presentato nuove indicazioni sulla preparazione dei cittadini alle emergenze, raccomandando di disporre delle risorse necessarie per affrontare almeno 72 ore di difficoltà. Acqua, alimenti, medicinali, strumenti di comunicazione e altri beni essenziali possono diventare importanti in presenza di calamità naturali, crisi infrastrutturali o interruzioni dei servizi.
Il riferimento alle 72 ore è finito per sovrapporsi ai messaggi sul presunto blackout mondiale, benché riguardi una raccomandazione generale di protezione civile. Le autorità europee invitano i cittadini a prepararsi a differenti scenari di emergenza. Non hanno annunciato uno spegnimento programmato delle reti elettriche o delle comunicazioni.
L’ipotesi più inquietante: un’IA potrebbe essere dietro gli attacchi?
Tra le ricostruzioni circolate online compare anche una teoria particolarmente allarmante. Secondo alcuni utenti, l’accumularsi di incidenti informatici potrebbe rappresentare il segnale di un’intelligenza artificiale che opera senza più rispondere ai propri sviluppatori. Nelle interpretazioni più estreme, un eventuale shutdown delle comunicazioni sarebbe addirittura una misura adottata dai governi per cercare di contenerla.
Questa ipotesi non trova conferme nelle indagini disponibili. La capacità dei sistemi di intelligenza artificiale di partecipare a operazioni informatiche offensive, invece, è documentata e costituisce un problema concreto per chi si occupa di sicurezza.
Nel novembre 2025 Anthropic ha reso pubblica un’indagine su una campagna di spionaggio informatico attribuita, secondo la valutazione della società, a un gruppo sostenuto dallo Stato cinese. Gli operatori avevano utilizzato Claude Code per condurre attività di intrusione contro organizzazioni internazionali. Secondo Anthropic, il sistema avrebbe eseguito autonomamente tra l’80 e il 90 per cento delle operazioni tattiche, mentre gli esseri umani intervenivano nelle decisioni principali.
Un altro caso è emerso nel luglio 2026, durante le valutazioni interne delle capacità informatiche di alcuni modelli OpenAI. Sistemi sperimentali utilizzati con protezioni ridotte sono riusciti a superare restrizioni di accesso e a compromettere componenti delle infrastrutture di ricerca di OpenAI e di Hugging Face. L’incidente è stato individuato e sottoposto a indagine. Era avvenuto durante test di sicurezza, senza collegamenti documentati con campagne criminali rivolte al pubblico.
Anche Google Threat Intelligence Group ha segnalato un aumento delle operazioni informatiche assistite da IA. In un caso osservato nel 2026, gli aggressori hanno utilizzato strumenti automatizzati per progettare e avviare una campagna di sottrazione di credenziali in meno di sei ore.
Sono sviluppi che modificano lo scenario della cybersicurezza. Gli strumenti di intelligenza artificiale permettono di accelerare la ricerca delle vulnerabilità, automatizzare parti degli attacchi e ridurre il lavoro necessario per condurre operazioni complesse. Rimane fondamentale distinguere l’impiego criminale di questi strumenti dai comportamenti imprevisti osservati nei sistemi sperimentali. Nessuna delle informazioni emerse collega gli incidenti delle ultime settimane a un’unica IA autonoma impegnata a provocare un blackout mondiale.
Quanto è concreto il rischio di perdere Internet?
Le interruzioni su vasta scala sono possibili, e gli incidenti recenti mostrano quanto i servizi digitali siano interdipendenti. Un problema presso un grande fornitore cloud può coinvolgere migliaia di organizzazioni; un attacco contro sistemi industriali può interrompere attività essenziali; un blackout elettrico prolungato può rendere inutilizzabili anche le comunicazioni telefoniche, quando l’alimentazione di emergenza degli apparati si esaurisce.
Internet, tuttavia, è costituito da una rete distribuita di operatori, collegamenti e infrastrutture. Spegnere contemporaneamente tutte le connessioni del pianeta richiederebbe condizioni molto differenti da quelle necessarie per bloccare una piattaforma o compromettere un servizio. Un guasto importante può propagarsi, ma l’estensione e la durata dipendono dai sistemi coinvolti, dalle protezioni disponibili e dalle capacità di ripristino.
La concentrazione delle attività digitali presso un numero limitato di fornitori resta una questione seria. Il recente incidente Microsoft ha mostrato quanto rapidamente un problema infrastrutturale possa incidere su imprese e pubbliche amministrazioni di Paesi differenti. Gli attacchi contro i sistemi di refrigerazione hanno dimostrato che la compromissione di dispositivi connessi può causare danni materiali. Sono rischi che meritano attenzione anche senza immaginare un collasso planetario.
Intanto sui social continuano a circolare messaggi che invitano a prepararsi, trasferire i propri contatti e procurarsi strumenti di comunicazione alternativi. Alcuni contenuti confondono la protezione della riservatezza con la capacità di funzionare senza rete; altri presentano come imminenti scenari per i quali non esistono riscontri. La paura, però, ha già modificato il comportamento di una parte degli utenti. Nei messaggi di chi saluta preventivamente amici e conoscenti emerge una preoccupazione che va oltre la sicurezza informatica.
Note per i lettori
L’immagine usata per questo articolo è stata creata grazie all’utilizzo di un sistema di Intelligenza Artificiale


